Illusztráció ( Forrás: Shutterstock/PuzzlePix)
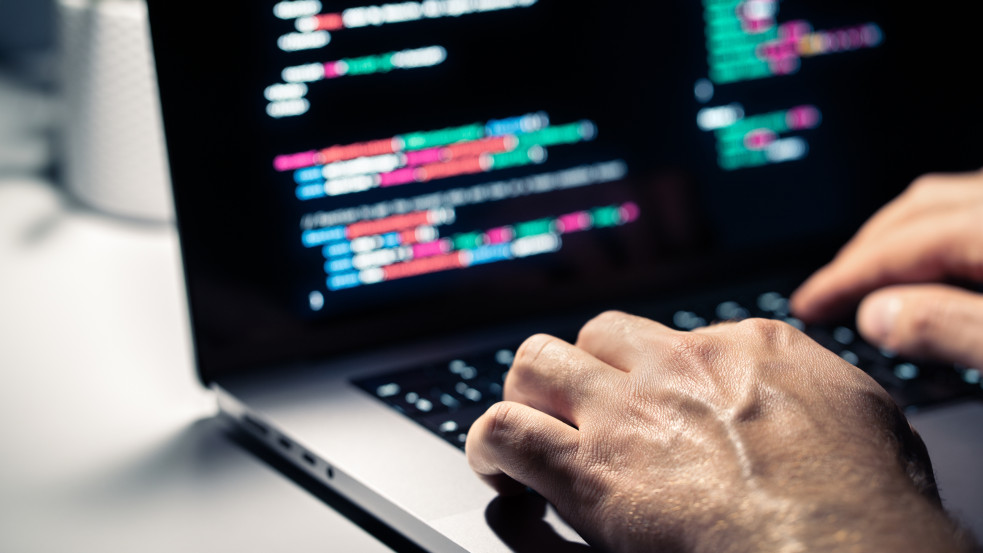
Illusztráció ( Forrás: Shutterstock/PuzzlePix)
Még a hét elején Svédországtól Belgiumon át Franciaországig bezárólag szupermarketek hűtőit és fagyasztóit érték kibertámadások, amelyek rámutattak az informatikai rendszerek sebezhetőségeire, és amelyek miatt az üzleteknek nagy mennyiségű élelmiszert kellett kidobniuk.
Fogjunk össze és védjük meg közösen az értékeinket! Hit, család, nemzet - a Hetek ezért dolgozik. Állj mellénk te is: hetek.hu/tamogatas
Richard Horne, a brit Nemzeti Kiberbiztonsági Központ (NCSC) vezetője kijelentette, hogy a mostani incidens – amire idén volt már példa - „csak a kezdet”.
„Olyan sok sebezhetőség van, amelyekről bizonyos szempontból azt lehetne mondani, hogy csak arra várnak, hogy kihasználják őket” – fogalmazott az ügynöksége éves jelentésének közzétételét követően.
„A legsúlyosabb kockázat, amellyel rövid távon szembe kell néznünk, egyszerűen az incidensek volumenének hatalmas növekedése”
- fogalmazott.
Az NCSC éves jelentése szerint a mesterséges intelligencia várhatóan fokozza a hackerek képességeit az elkövetkező években. Az NCSC tisztségviselői elmondták, hogy a hűtőgépek elleni támadások esetében valószínűleg nem volt szükség fejlett mesterséges intelligenciára, mivel a támadások a régi technológia ismert sebezhetőségeit célozták meg.
Horne azonban elmondta, hogy az MI egyre könnyebbé teszi az ilyen régi sebezhetőségek felkutatását és azok nagy léptékű kihasználását. „Tisztázni kell, hogy ez nem azért van, mert az MI új módszereket talált ki a megtámadásunkra, hanem azért, mert a túlságosan hosszú ideje eltűrt sebezhetőségek most olyan léptékben fedezhetők fel és használhatók ki, ami egykor elképzelhetetlen volt” – folytatta Horne, aki szerint Nagy-Britanniában túl sok szervezet és ellátási lánc érte be évtizedekig olcsóbb technikai megoldásokkal, ami kiszolgáltatottá tette őket.
Éves jelentésében az NCSC kijelentette: nagyon valószínű, hogy 2028-ra mesterséges intelligenciával végrehajtott zsarolóvírusos kibertámadás éri Nagy-Britannia kritikus infrastruktúráját is, aminek aporpóján Horne arra is kitért, hogy Oroszország folyamatos kísérleteket tesz a brit katonai hálózatokba való behatolásra, miközben Irán globálisan – beleértve az Egyesült Királyságot is – rosszindulatú kiberműveleteket hajt végre. „Tudjuk, hogy Kína nagy valószínűséggel (…) a legmegfelelőbb pozícióban van ahhoz, hogy az MI-t a kritikus nemzeti infrastruktúránk és más stratégiai célpontok elleni műveletekre használja, tevékenységük pedig a legösszetettebb és legtartósabb kiberkihívást jelenti, amellyel az Egyesült Királyság szembesül” – emelte ki.
(Reuters)




„Ez egy mérgezett örökség” – Tabajdi Gábor kutató a megnyíló ügynökaktákról
Szinte mindenki fog hálózati személyt találni a családban »
Kelták, táltosok és „keresztény” spiritiszták
A spiritizmus és a kereszténység keveredésének sötét története hazánkban »
Tesztelés alatt a digitális euró
Gazdasági előnyök kontra koncentrált hatalom »
Az utolsó ellenség: A holtak szellemei és az élők tisztelete
Mit mond a halálról, a gyászról, a túlvilági életről a zsidó–keresztény kinyilatkoztatás? »
Seres László: 9/11 és a „végtelen háború” mítosza
Véleménycikk »
Fékek és ellensúlyok nélkül: Miért kellenek korlátok a „jó embereknek” is?
A szubjektív hangulatok és a racionális érvek hiánya rossz tanácsadó az államszervezet átalakításánál »
Az utolsó ellenség: A holtak szellemei és az élők tisztelete
Mit mond a halálról, a gyászról, a túlvilági életről a zsidó–keresztény kinyilatkoztatás? »
Seres László: 9/11 és a „végtelen háború” mítosza
Véleménycikk »
Fékek és ellensúlyok nélkül: Miért kellenek korlátok a „jó embereknek” is?
A szubjektív hangulatok és a racionális érvek hiánya rossz tanácsadó az államszervezet átalakításánál »